
Auditoría de nube con Myrmex: del hallazgo bruto a la corrección en lenguaje natural
La nube dejó de tener perímetro. Cada cuenta, cada identidad y cada recurso efímero es una superficie que cambia todo el tiempo, y auditar todo eso a mano no cierra las cuentas. En Myrmex, ese trabajo pesado ocurre debajo de la pantalla: el agente Myrmex recolecta la postura de cada cuenta, Athena convierte el volumen en una cola de riesgo real y Hydra Cloud conduce la corrección junto a ti. Y cuando un riesgo es demasiado grande para pasar en silencio, Myrmex no te deja seguir sin firmar.
El problema no es la falta de datos, es el exceso
Auditar una nube nunca fue una cuestión de encontrar información. Es lo contrario: configuración, inventario, identidades, CVEs, desvíos de baseline, controles que pasan y controles que fallan, repartidos entre cuentas, regiones y servicios que nacen y mueren todo el tiempo. Quien audita se ahoga antes de terminar.
La mayoría de las herramientas responde con más pantallas. Myrmex parte de otro principio: quien opera no debería recibir datos crudos, sino el resultado. La pantalla es la parte visible, pero no es donde ocurre el trabajo.
Quien presenta no es quien audita
Myrmex divide el trabajo en capas, cada una con un papel claro. La plataforma presenta: es donde ves la postura, navegas por los controles, abres un hallazgo y sigues la corrección. Debajo de ella, tres capas hacen el trabajo.
La recolección: el agente Myrmex en modo colector. Ninguna auditoría vale más que los datos que la sostienen. El agente Myrmex, instalado en tu entorno y en modo colector, audita la nube directamente por las APIs de AWS, Azure, Google Cloud, OCI y Microsoft 365 y mide el estado real de cada recurso, no el estado declarado en una planilla. El escaneo es programado, cada 24 horas por defecto y configurable de 1 hora a 7 días, y puedes ejecutarlo en el momento cuando lo necesites. La conexión es solo de salida, y las credenciales quedan en Myrmex.
El análisis: Athena. Los datos recolectados todavía no son una respuesta. Athena recibe los hallazgos de todas las integraciones, de la nube, del entorno on-premises y de los hosts, y hace lo que haría un auditor experimentado:
- Correlaciona. Un control que falla en una cuenta puede estar neutralizado por otro que pasa en otro lugar. Athena mira el conjunto, no el hallazgo aislado.
- Separa el riesgo real del ruido. Todo hallazgo crítico o alto recibe un veredicto, y por defecto se trata como riesgo real hasta que haya evidencia de lo contrario. Cuando hace falta, Athena le pide a un especialista una verificación en vivo, solo de lectura.
- Prioriza por el negocio. La cola va de P0 a P3 según el impacto: exposición a internet, sensibilidad de los datos, radio de impacto y facilidad de explotación, y no solo por la severidad del control.
- No esconde nada. El ruido se aparta, pero todo hallazgo crítico o alto de riesgo real sigue en la cola. Y bajar la prioridad de un hallazgo es solo una propuesta hasta que alguien la apruebe.
El resultado es una cola de lo que corregir primero y un resumen ejecutivo de la postura, listos para quien decide.
La corrección: Hydra Cloud, contigo al mando. Encontrar el problema es solo el comienzo. Desde el botón Remediar o un pedido en el chat, Hydra Cloud, el especialista de nube, arma el plan de corrección. Leer no necesita aprobación; cambiar, sí. La corrección sale como trabaja tu equipo: por el CLI del proveedor, como un pull request en tu repositorio de infraestructura como código o como una solicitud de cambio que solo un humano aprueba. Myrmex hace el trabajo, pero nunca a escondidas.
Lo que recibes
- Postura por cuenta y por framework. CIS Benchmarks para cada proveedor y, en AWS, frameworks como ISO 27001:2022, NIST 800-53, NIST CSF, PCI DSS, SOC 2, HIPAA y GDPR, entre otros.
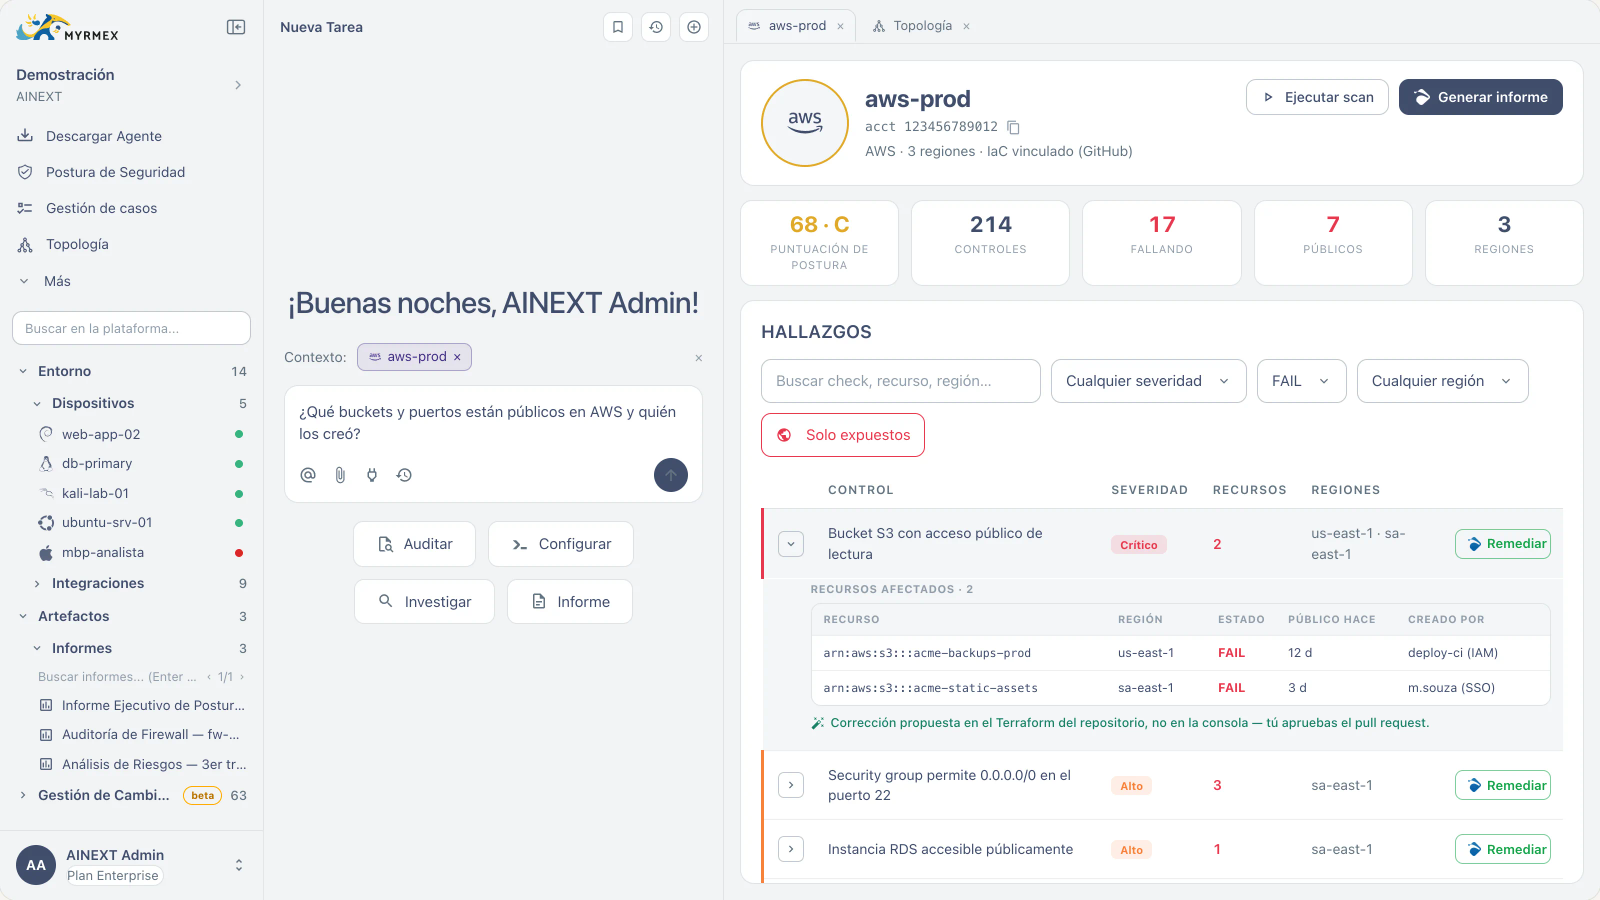
- Hallazgos accionables. Control, severidad, recursos afectados y región de cada falla.
- Una cola de prioridad de P0 a P3, con la justificación de cada ítem y un resumen ejecutivo de Athena.
- Corrección conducida, por CLI, pull request de IaC o solicitud de cambio, siempre con tu aprobación antes de cualquier cambio.
- Informes listos para auditoría interna, comité o directorio.
La carta de riesgo: cuando Myrmex no deja pasar en silencio
Toda auditoría llega a un punto en que alguien quiere silenciar un hallazgo. Para la mayoría de los ítems, está bien. Pero cuando el hallazgo es crítico o alto y no fue aprobado como ruido, Myrmex no lo deja pasar con un clic: exige una carta de aceptación de riesgo.
No es burocracia. Es el reconocimiento de que algunas decisiones tienen peso y necesitan un dueño. La carta convierte un clic impulsivo en una elección consciente y registrada:
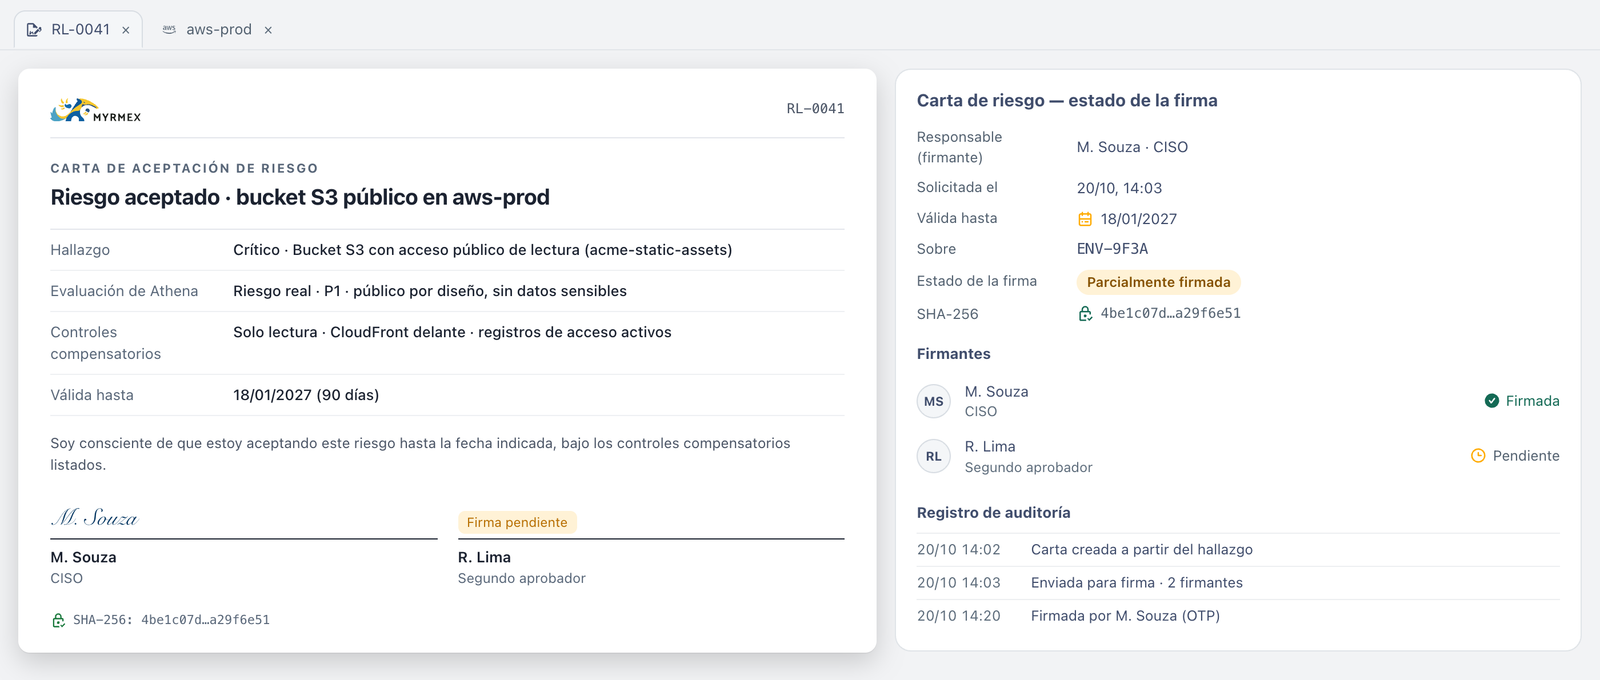
- Es obligatoria de verdad. La regla se aplica en el servidor: sin la carta, el hallazgo no se silencia, y marcarlo como falso positivo no la evita.
- Tiene plazo. La aceptación vale por 90 días. Después, el hallazgo vuelve y la decisión debe tomarse de nuevo.
- Tiene más de un dueño cuando el riesgo es crítico. Los hallazgos críticos exigen un segundo aprobador.
- Se firma de verdad. Cada firmante firma con un código de un solo uso (OTP), y el documento lleva un sello de integridad SHA-256 y un registro de auditoría.
- Solo vale una vez firmada. El hallazgo sigue activo hasta que se reúnen todas las firmas. Si alguien la rechaza, sigue activo.
Así Myrmex se comporta menos como un software que obedece y más como alguien que participa de la decisión. No solo muestra el riesgo: insiste en que alguien, con nombre, lo enfrente.
Cómo empezar
- Instala el agente Myrmex y activa el modo colector para la nube.
- Conecta la cuenta de nube (AWS, Azure, Google Cloud, OCI o Microsoft 365). Las credenciales van directo a Myrmex; el agente de IA solo recibe la integración.
- Define la cadencia de la auditoría, o ejecuta el primer escaneo en el momento.
- Pídele a Athena la cola de prioridad y empieza por el P0.
Prueba Myrmex o habla con nuestro equipo.
Lo que viene
Estamos al comienzo de este camino. Los próximos pasos:
- Mejoras en la gestión de parches, para cerrar el ciclo entre la vulnerabilidad encontrada y la corrección aplicada.
- Un nuevo agente de conversación por voz, en vivo, para conducir la gestión de vulnerabilidades de forma autónoma.
- Auditoría de código de infraestructura (IaC), para encontrar el problema antes de que llegue a la nube.
- Colaboración en tiempo real entre usuarios, para que el análisis de riesgo se haga en conjunto, por quienes deben decidir.
Auditar la nube dejó de ser una carrera que el humano pierde solo. El agente recolecta, Athena prioriza, Hydra Cloud corrige, y cuando el riesgo es demasiado grande para pasar inadvertido, Myrmex pide tu firma. Tú decides. Myrmex ejecuta.