
ITOps y SecOps: ni AIOps ni AI SOC
Cada vez que una categoría nueva se pone de moda, el mercado produce dos etiquetas antes de producir una definición. En operaciones de seguridad, las etiquetas del momento son "AI SOC" y "AIOps". Rechazamos las dos, y vale la pena explicar por qué, porque la explicación dice más sobre el producto que la etiqueta.
Una etiqueta invita a la comparación. Una definición invita a la prueba
Aceptar la etiqueta "AI SOC" sería aceptar la categoría de otro. Dentro de ella somos un nombre más en una lista larga: KuppingerCole identifica 123 proveedores de AI SOC, evaluó 39 de ellos en su Leadership Compass de abril de 2026, tiene otros 84 candidatos en triaje y proyecta cerca de 20 proveedores independientes hasta 2030. Es una categoría concurrida, y es la mitad de lo que hacemos.
Aceptar "AIOps" sería peor, porque hoy esa etiqueta describe observabilidad y telemetría. Y la observabilidad no es operación.
La diferencia práctica es esta: una etiqueta invita a compararse con quien ya la ocupa. Una definición con pruebas invita al ensayo. Preferimos el ensayo.
ITOps al pie de la letra
IT Operations es implantar, operar y soportar. No es observar. Fue el mercado el que aflojó el término al vender el panel como operación.
La definición que usamos es esta:
ITOps es actuar en cualquier tecnología, de cualquier fabricante, conectándose a ella para implantar, operar y soportar, ejecutando el comando dentro de la propia tecnología, sin intermediario: ningún producto de terceros en el medio y ningún guion escrito de antemano por tecnología.
Se desglosa en cuatro pruebas. Todas obligatorias.
| Prueba | Qué elimina | |
|---|---|---|
| T1 | Cualquier tecnología, de cualquier fabricante | A quien solo opera su propio ecosistema |
| T2 | Implanta, opera y soporta, no solo observa | A quien monitorea y alerta |
| T3 | Ejecuta el comando dentro de la propia tecnología | A quien solo abre un ticket, recomienda o muestra un panel |
| T4 | Sin intermediario: ningún producto de terceros en el medio, ningún guion escrito de antemano por tecnología | A quien depende de un playbook humano por tecnología o de un conector intermedio |
Cuatro pruebas que cualquiera puede aplicar al proveedor que ya tiene, incluidos nosotros.
Dónde se detiene cada familia de herramientas
- Observabilidad (Dynatrace, Datadog, Zabbix, Splunk ITSI): se detiene en T2 y T3. Ve muy bien y no ejecuta. Sigue siendo necesaria, y sigue sin ser operación.
- Automatización por guion (Ansible, Terraform, Puppet, herramientas de gestión de endpoint): se detiene en T4. Ejecuta exactamente lo que alguien escribió antes, una tecnología por vez. El trabajo no desapareció, cambió de lugar: ahora es escribir y mantener el guion.
- ITSM e ITOM: se detienen en T4. Orquestan por conector y servidor intermedio.
- Copilotos de seguridad acoplados a un ecosistema: se detienen en T1. Son buenos dentro de su propia plataforma, y lo que viene de fuera entra como telemetría ingerida, no como equipo operado.
Ninguna de estas familias está haciendo algo mal. Están resolviendo otro problema.
Por qué la intersección es el punto
La tesis de AINEXT es fácil de enunciar e incómoda de aceptar: la mayor parte de las exposiciones de seguridad nace en las actividades diarias de implantar, operar y soportar el stack. Una regla creada para una prueba y nunca eliminada. Un acceso concedido para una migración y nunca revisado. Un equipo que entró en el parque sin entrar en el inventario. Nada de eso es un ataque sofisticado. Es operación.
Quien actúa solo sobre el efecto recibe la alerta. Quien actúa sobre la causa opera la TI y, al operarla, cambia la postura de seguridad.
Por eso ITOps no es una segunda línea de producto al lado de SecOps. Es su precondición. No se sostiene una operación de seguridad madura sobre un stack de terceros que nadie logra operar.
Cómo probar esto, incluso contra nosotros
Una definición sin ensayo es marketing. Los dos ensayos que usamos internamente los puede reproducir cualquier evaluador:
- Configurar un equipo de otro fabricante y verificar el cambio en la consola de ese fabricante. Si el cambio aparece allí, el producto pasó T1, T2 y T3. Si solo funciona en activos donde el agente está instalado, el alcance es el del propio ecosistema y el resultado es parcial.
- Ejecutar una tarea de operación de TI y observar cómo se mueve el score de postura. Es lo que demuestra la convergencia. Sin ese segundo ensayo, ITOps y SecOps son dos pestañas, no una operación.
Aplique los dos a su proveedor actual antes de aplicárnoslos. La pregunta que importa no es qué sigla usa en su sitio, es qué logra ejecutar un martes por la mañana.
Qué significa esto para quien evalúa Myrmex
Myrmex es una plataforma de IA multiagente que hace ITOps y SecOps en la misma operación, sobre las herramientas que la organización ya tiene, con decisión humana antes de la acción en un activo crítico y registro de lo que se ejecutó. No sustituimos su firewall, su SIEM ni su EDR. Operamos con ellos.
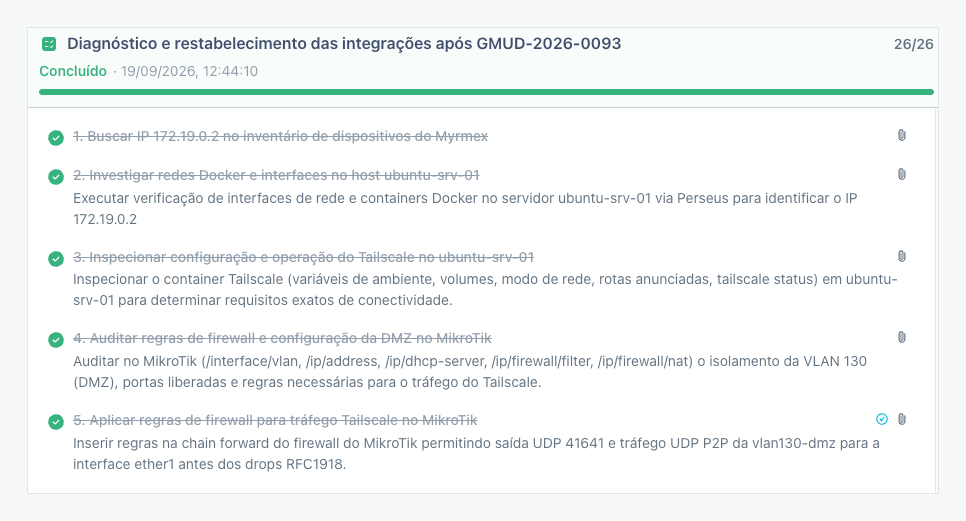
Si su evaluación empieza por qué cuadrante ocupa el proveedor, vamos a decepcionar: no ocupamos ninguno. Si empieza por las cuatro pruebas, es exactamente la conversación que queremos tener.
Puede ver las capacidades en Funcionalidades, el diseño de operación en SOC, y empezar a probar en su entorno desde la página de Precios.
La clasificación técnica de las familias de herramientas citadas es una afirmación de AINEXT, apoyada en la documentación pública de cada fabricante.