
Auditoria de nuvem com o Myrmex: do achado bruto à correção em linguagem natural
A nuvem deixou de ter perímetro. Cada conta, cada identidade e cada recurso efêmero é uma superfície que muda o tempo todo, e auditar tudo isso à mão não fecha a conta. No Myrmex, esse trabalho pesado acontece por baixo da tela: o agente Myrmex coleta a postura de cada conta, Athena transforma o volume em uma fila de risco real e o Hydra Cloud conduz a correção lado a lado com você. E quando um risco é grande demais para passar em silêncio, o Myrmex não deixa você seguir sem assinar.
O problema não é falta de dados, é excesso
Auditar uma nuvem nunca foi uma questão de encontrar informação. É o contrário: configuração, inventário, identidades, CVEs, desvios de baseline, controles que passam e controles que falham, espalhados por contas, regiões e serviços que nascem e morrem o tempo todo. Quem audita se afoga antes de concluir.
A maior parte das ferramentas responde a isso com mais telas. O Myrmex parte de outro princípio: quem opera não deveria receber dados crus, e sim o resultado. A tela é a parte visível, mas não é onde o trabalho acontece.
Quem apresenta não é quem audita
O Myrmex separa o trabalho em camadas, cada uma com um papel claro. A plataforma apresenta: é onde você vê a postura, navega pelos controles, abre um achado e acompanha a correção. Por baixo dela, três camadas fazem o trabalho.
A coleta: o agente Myrmex em modo coletor. Nenhuma auditoria vale mais do que os dados que a sustentam. O agente Myrmex, instalado no seu ambiente e em modo coletor, roda a auditoria de nuvem direto pelas APIs de AWS, Azure, Google Cloud, OCI e Microsoft 365 e mede o estado real de cada recurso, não o estado declarado em uma planilha. A varredura é agendada, a cada 24 horas por padrão e configurável de 1 hora a 7 dias, e pode ser disparada na hora quando você precisar. A conexão é só de saída, e as credenciais ficam no Myrmex.
A análise: Athena. Dados coletados ainda não são resposta. Athena recebe os achados de todas as integrações, da nuvem, do on-premises e dos hosts, e faz o que um auditor experiente faria:
- Correlaciona. Um controle que falha numa conta pode estar neutralizado por outro que passa em outro lugar. Athena olha o conjunto, não o achado isolado.
- Separa o risco real do ruído. Todo achado crítico ou alto recebe um veredito, e o padrão é tratá-lo como risco real até haver evidência do contrário. Quando precisa, Athena pede a um especialista uma verificação ao vivo, só de leitura.
- Prioriza pelo negócio. A fila vai de P0 a P3 pelo impacto: exposição à internet, sensibilidade dos dados, raio de impacto e facilidade de exploração, e não só pela severidade do controle.
- Não esconde nada. O ruído sai da frente, mas todo achado crítico ou alto de risco real continua na fila. E rebaixar a prioridade de um achado é só uma proposta até alguém aprovar.
O resultado é uma fila do que corrigir primeiro e um resumo executivo da postura, prontos para quem decide.
A correção: o Hydra Cloud, com você no comando. Encontrar o problema é só o começo. A partir do botão Remediar ou de um pedido no chat, o Hydra Cloud, o especialista de nuvem, monta o plano de correção. Ler não precisa de aprovação; mudar, sim. A correção sai do jeito que a sua equipe trabalha: pelo CLI do provedor, como um pull request no seu repositório de infraestrutura como código ou como uma GMUD, que só um humano aprova. O Myrmex faz o trabalho, mas não às escondidas.
O que você recebe
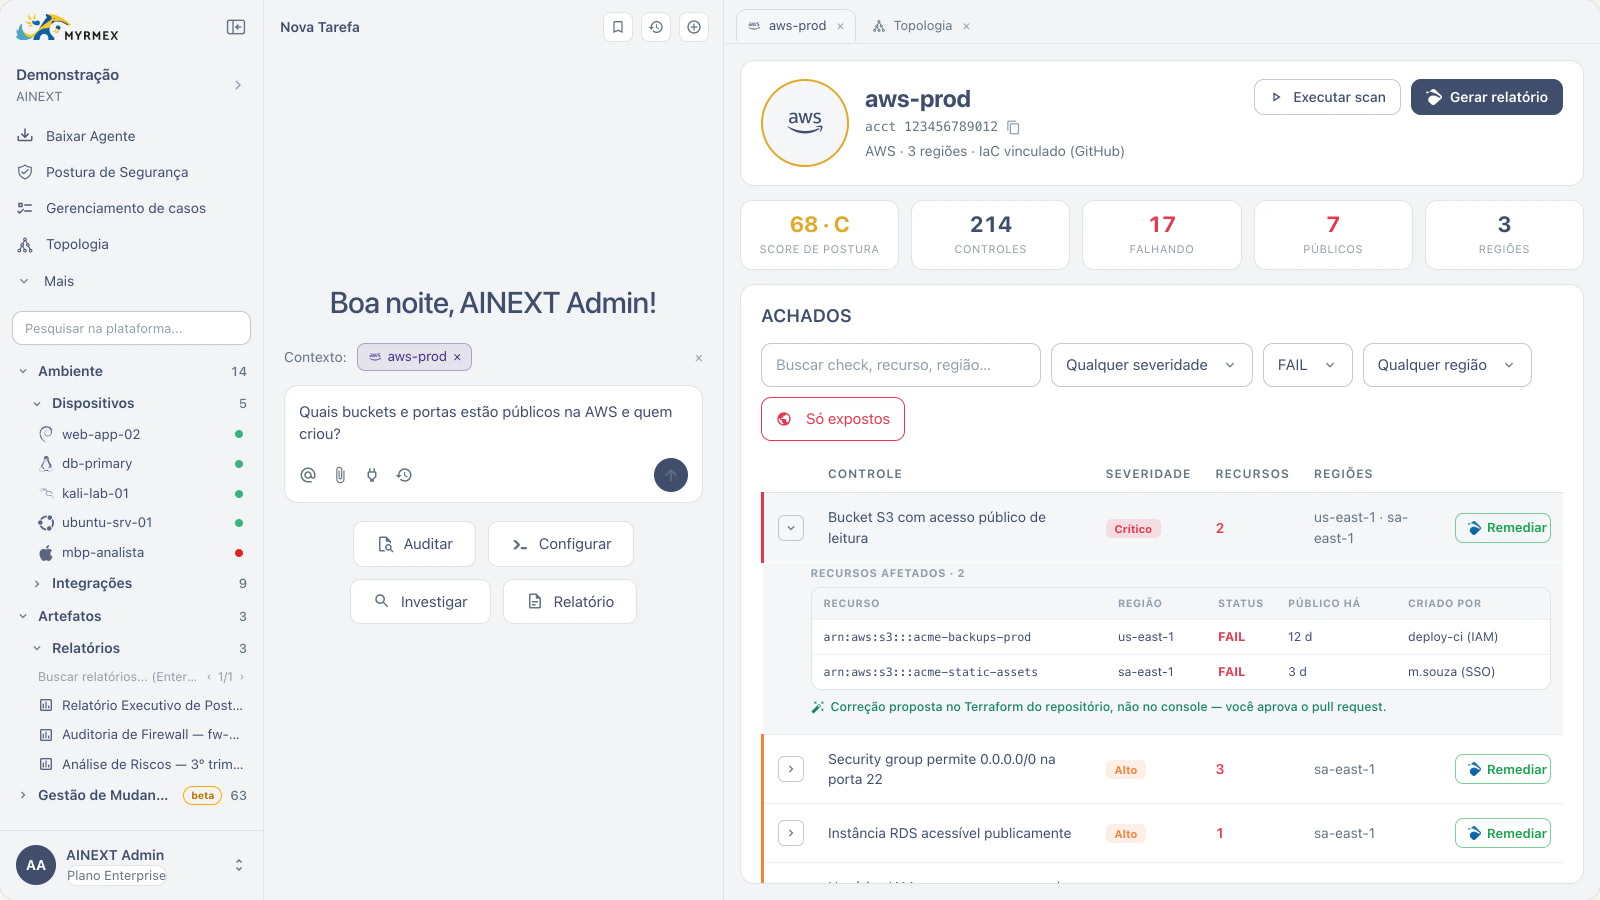
- Postura por conta e por framework. CIS Benchmarks para cada provedor e, na AWS, frameworks como ISO 27001:2022, NIST 800-53, NIST CSF, PCI DSS, SOC 2, HIPAA e GDPR, entre outros.
- Achados acionáveis. Controle, severidade, recursos afetados e região de cada falha.
- Uma fila de prioridade de P0 a P3, com a justificativa de cada item e um resumo executivo da Athena.
- Correção conduzida, por CLI, pull request de IaC ou GMUD, sempre com a sua aprovação antes de qualquer mudança.
- Relatórios prontos para auditoria interna, comitê ou board.
A carta de risco: quando o Myrmex não deixa passar em silêncio
Toda auditoria chega a um ponto em que alguém quer silenciar um achado. Para a maioria dos itens, tudo bem. Mas quando o achado é crítico ou alto e não foi aprovado como ruído, o Myrmex não deixa passar com um clique: ele exige uma carta de aceite de risco.
Não é burocracia. É o reconhecimento de que algumas decisões têm peso e precisam de um dono. A carta transforma um clique impulsivo em uma escolha consciente e registrada:
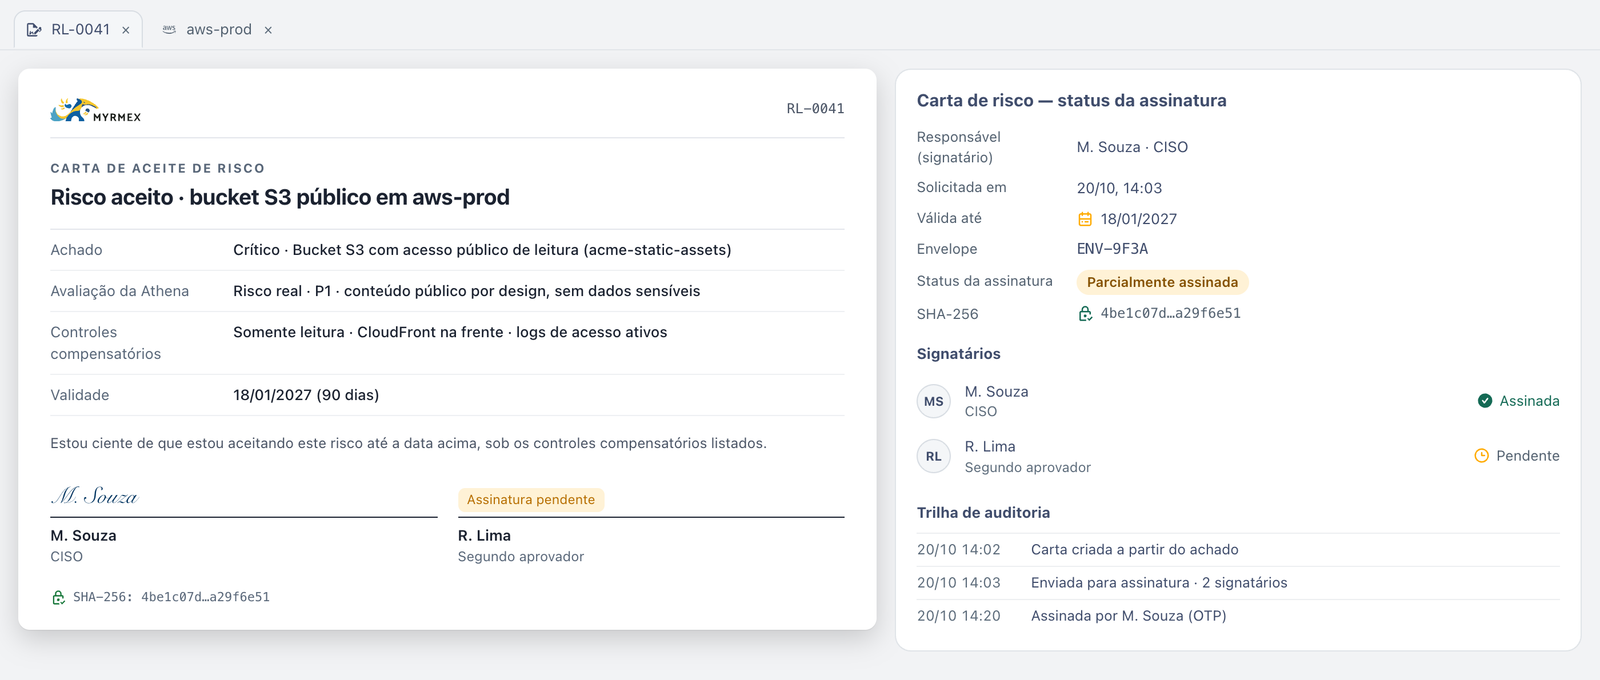
- É obrigatória de verdade. A regra é aplicada no servidor: sem a carta, o achado não é silenciado, e marcá-lo como falso positivo não contorna a exigência.
- Tem prazo. A aceitação vale por 90 dias. Depois disso, o achado volta e a decisão precisa ser tomada de novo.
- Tem mais de um dono quando o risco é crítico. Achados críticos exigem um segundo aprovador.
- É assinada de verdade. Cada signatário assina com código de uso único (OTP), e o documento leva selo de integridade SHA-256 e trilha de auditoria.
- Só vale depois de assinada. O achado continua ativo até que todas as assinaturas sejam coletadas. Se alguém recusar, ele continua ativo.
É assim que o Myrmex se comporta menos como um software que obedece e mais como alguém que participa da decisão. Ele não só mostra o risco: ele insiste que alguém, com nome, o encare.
Como começar
- Instale o agente Myrmex e ative o modo coletor para a nuvem.
- Conecte a conta de nuvem (AWS, Azure, Google Cloud, OCI ou Microsoft 365). As credenciais vão direto para o Myrmex; o agente de IA recebe só a integração.
- Defina a cadência da auditoria, ou rode a primeira varredura na hora.
- Peça à Athena a fila de prioridade e comece pelo P0.
Experimente o Myrmex ou fale com a nossa equipe.
O que vem a seguir
Estamos no começo deste caminho. Os próximos passos:
- Melhorias na gestão de patches, para fechar o ciclo entre a vulnerabilidade encontrada e a correção aplicada.
- Um novo agente de conversa por voz, ao vivo, para conduzir a gestão de vulnerabilidades de forma autônoma.
- Auditoria de códigos de infraestrutura (IaC), para encontrar o problema antes que ele chegue à nuvem.
- Colaboração em tempo real entre usuários, para que a análise de risco seja feita em conjunto, por quem precisa decidir.
Auditar a nuvem deixou de ser uma corrida que o humano perde sozinho. O agente coleta, Athena prioriza, o Hydra Cloud corrige, e quando o risco é grande demais para passar despercebido, o Myrmex pede a sua assinatura. Você decide. O Myrmex executa.